چگونه دسترسی دستیار هوشمند به اسناد سازمان را کنترل کنیم؟
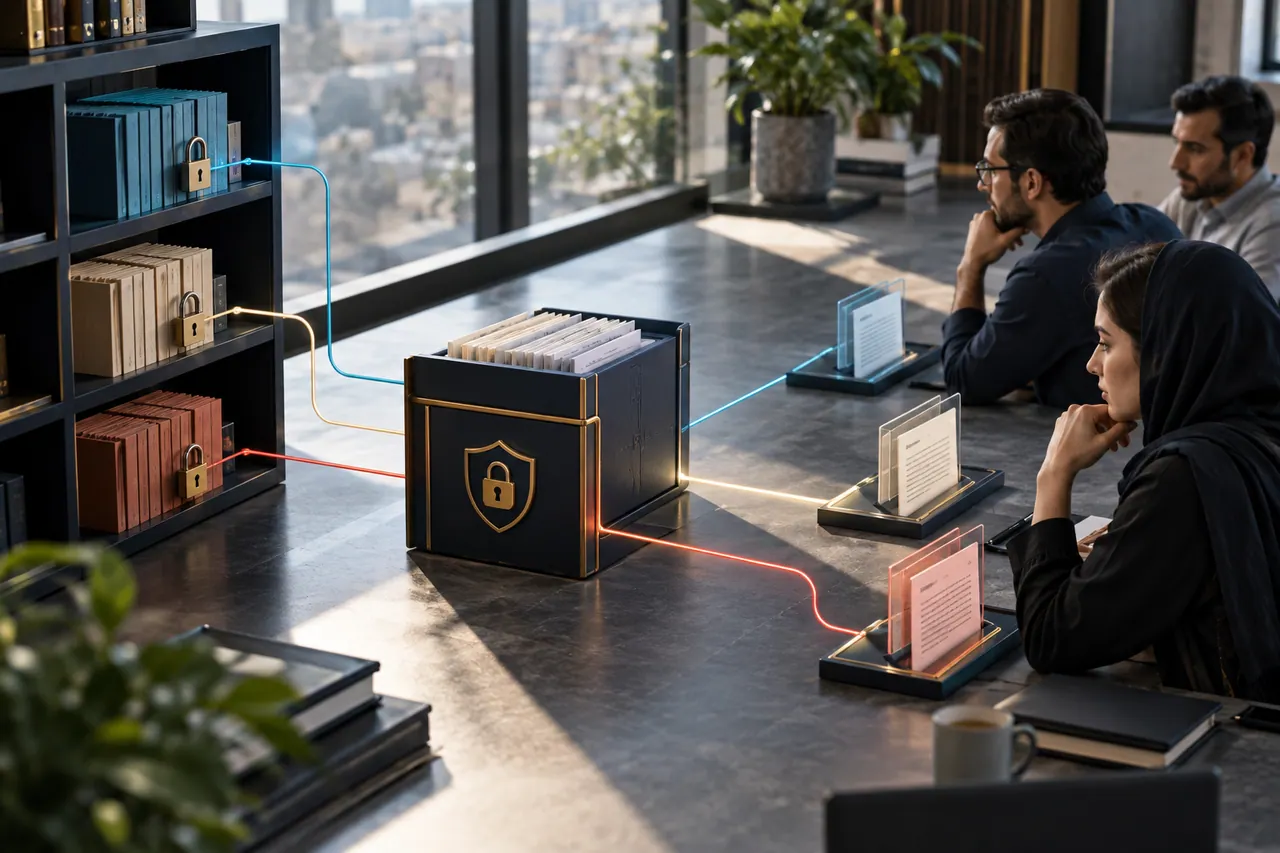
وقتی اسناد سازمان به جستوجوی هوشمند متصل میشوند، محدودیت دسترسی باید همراه خود اطلاعات حرکت کند. اجازه خواندن یک فایل برای یک تیم، به معنی مجوز نمایش آن در پاسخ همه کاربران نیست. کنترل نباید فقط در رابط کاربری انجام شود.
تحریریه آرکا · تدوین با کمک هوش مصنوعی ·
تصاویر این مقاله، تصویرسازی مفهومی با کمک هوش مصنوعی هستند.
وقتی اسناد سازمان به جستوجوی هوشمند متصل میشوند، محدودیت دسترسی باید همراه خود اطلاعات حرکت کند. اجازه خواندن یک فایل برای یک تیم، به معنی مجوز نمایش آن در پاسخ همه کاربران نیست. کنترل نباید فقط در رابط کاربری انجام شود.
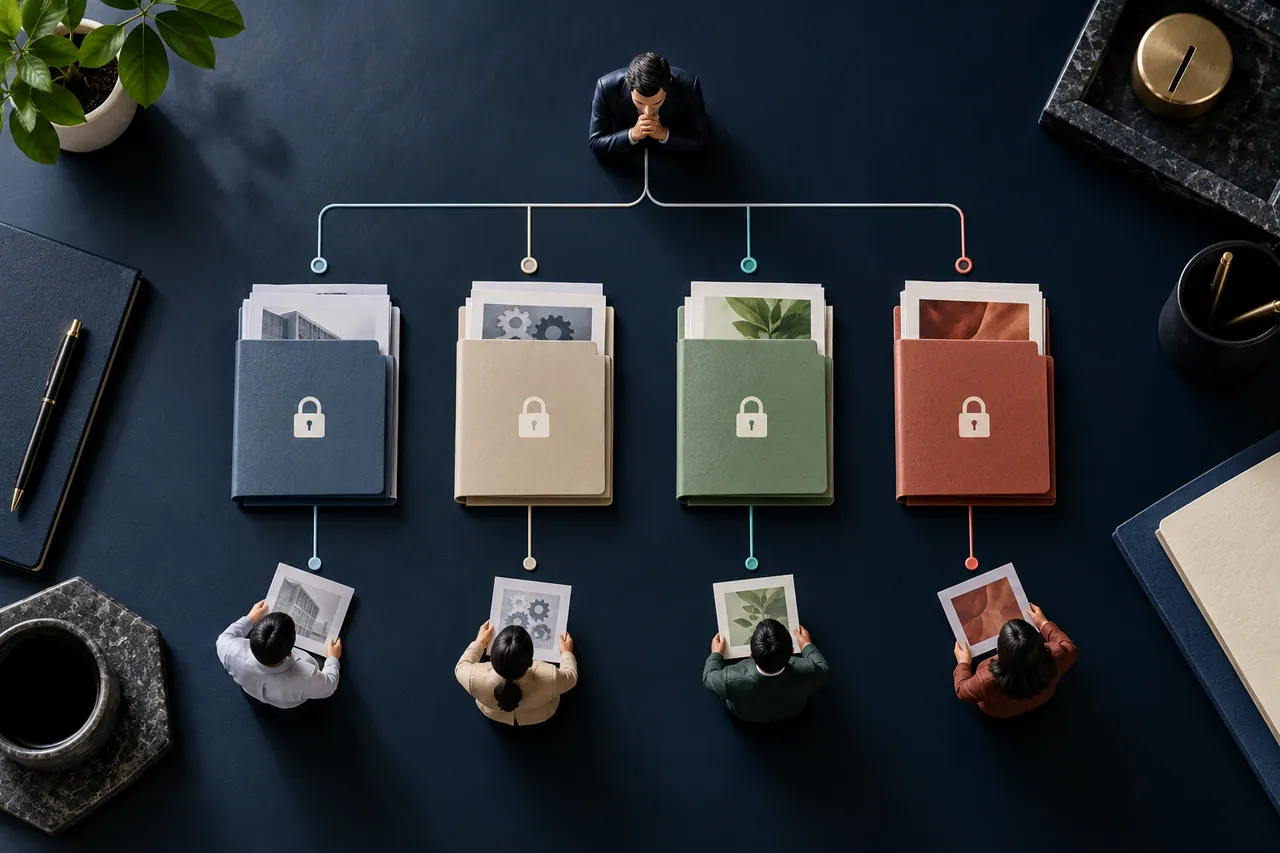
مجوز را تا قطعه سند دنبال کنید
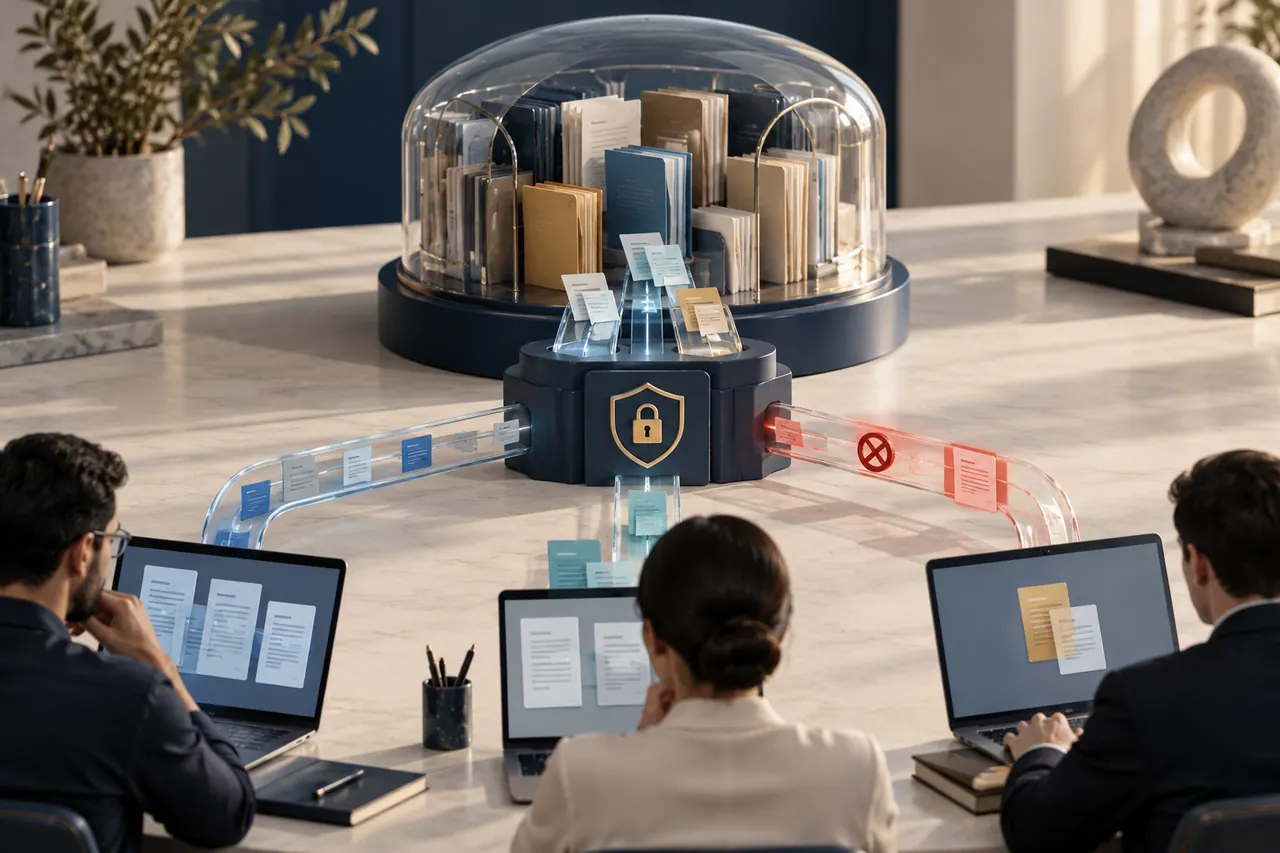
هر قطعه مشتقشده باید به منبع و سیاست دسترسی آن متصل باشد. هنگام بازیابی، هویت و گروه مجاز کاربر باید در سرور بررسی شود. حذف یک نتیجه پس از تولید پاسخ دیر است؛ مدل نباید از ابتدا متن غیرمجاز را دریافت کرده باشد.
مسیرهای پنهان افشا
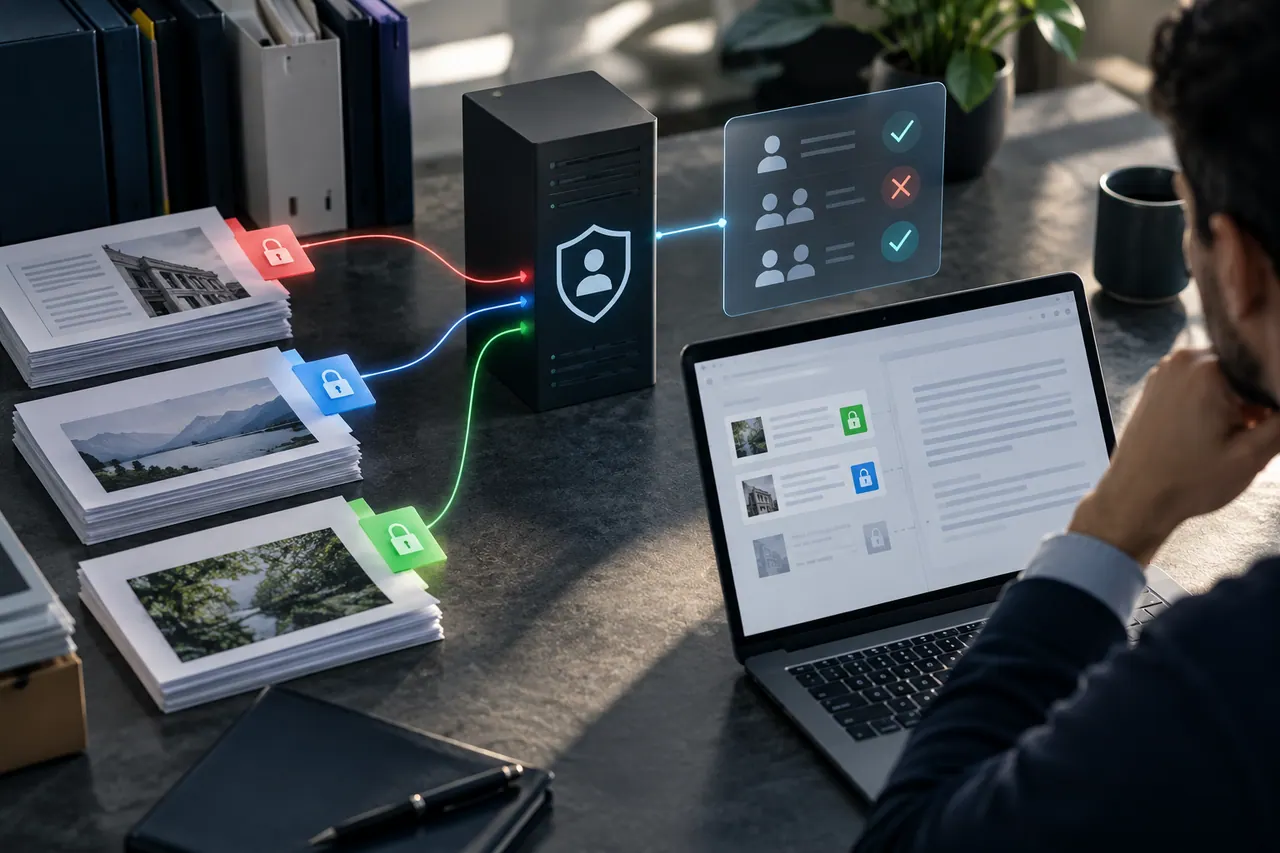
پاسخ ذخیرهشده در حافظه موقت، لینک مستقیم فایل، گزارش خطا و ابزار خروجی هم باید کنترل شوند. اگر سطح دسترسی تغییر کند، شاخص و حافظه موقت باید رفتار سازگار داشته باشند. صرف پنهانکردن لینک در منو، جلوی درخواست مستقیم API را نمیگیرد.
ماتریس آزمون پیشنهادی
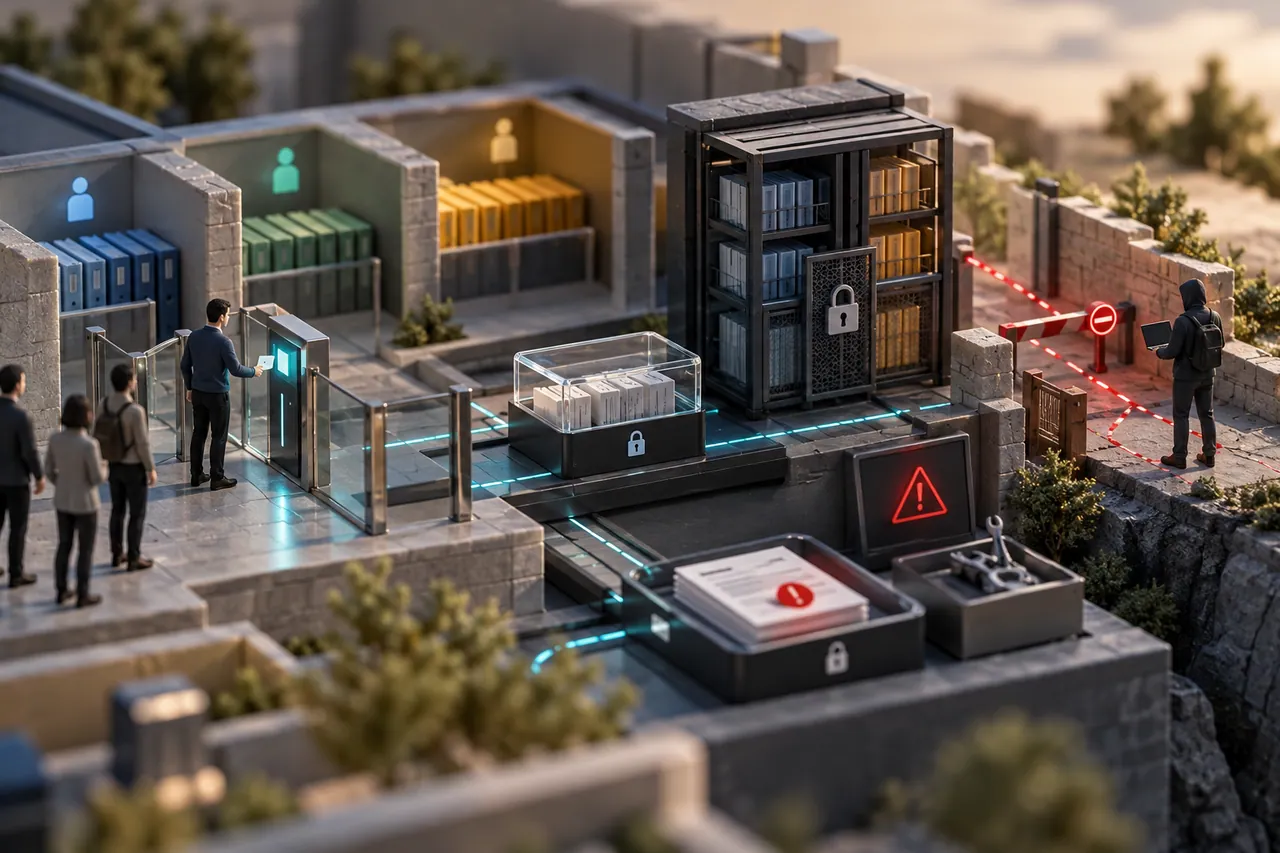
برای کاربر بدون ورود، کاربر عادی، عضو تیم مجاز و مدیر، پرسش یکسان اجرا کنید. سندی با محتوای قابل تشخیص ولی غیرحساس در محیط تست قرار دهید تا افشا آسان دیده شود. حذف عضویت و تغییر مجوز را در همان نشست و پس از ورود مجدد بررسی کنید.
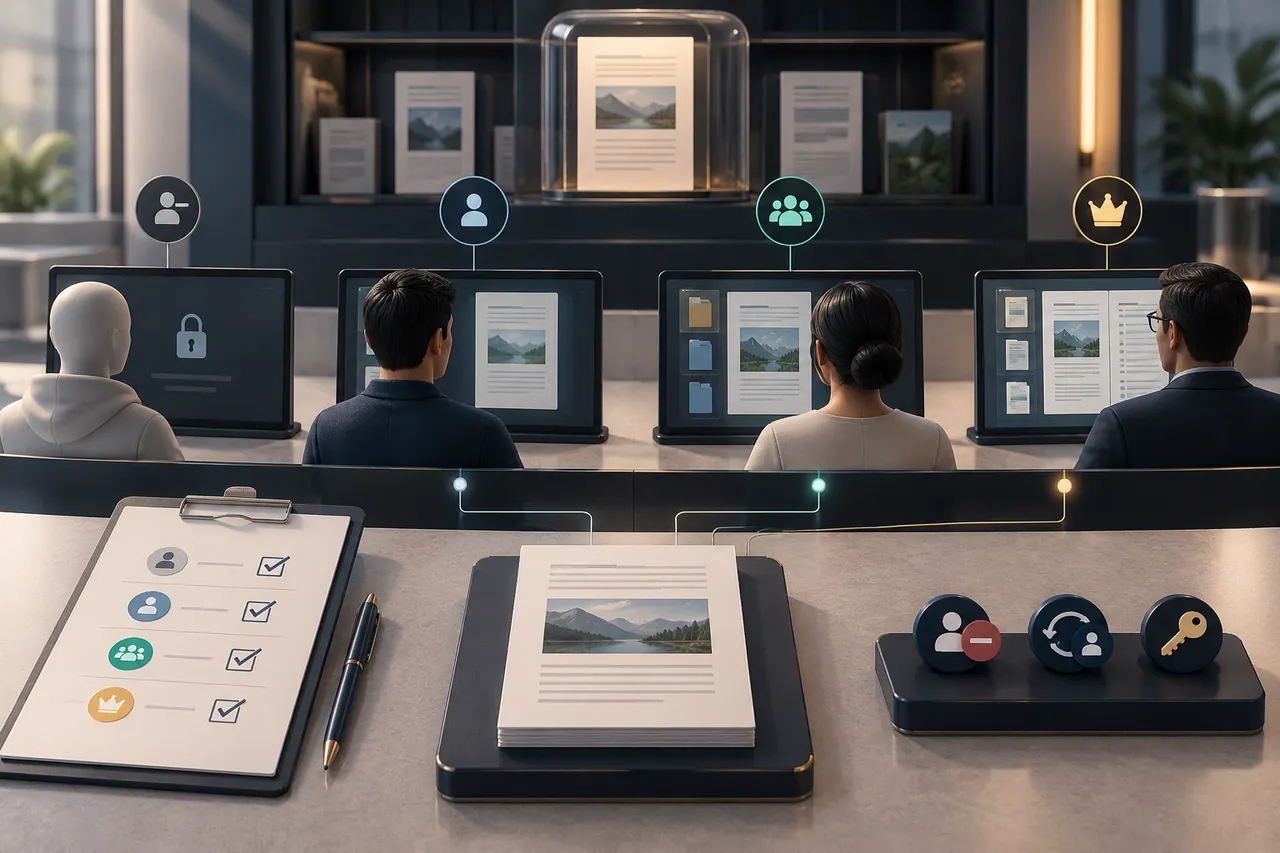
- اصل کمترین دسترسی را برای ابزار و داده رعایت کنید.
- شناسه قابل حدس را معادل مجوز ندانید.
- نتیجه خالی را بدون افشای وجود سند محرمانه توضیح دهید.
- دسترسی مدیریتی و تغییر سیاست را قابل ممیزی نگه دارید.
پرسش متداول
آیا نقش «مدیر» همیشه باید همه داده را ببیند؟
این تصمیم به ساختار سازمان و نوع داده بستگی دارد. نقش فنی مدیریت سامانه الزاماً نیاز کاری برای دیدن همه محتوای محرمانه ایجاد نمیکند. تفکیک مسئولیت را صریح تعریف کنید.
حریم خصوصی تماس و دستیار کسبوکار آرکا را در ادامه بررسی کنید.
منابع و روش تدوین
تدوین با کمک هوش مصنوعی؛ ماتریس آزمون و جزئیات کنترل دسترسی، پیشنهاد معماری تحریریهاند.